팀 SSO
내 계정 → 싱글 사인온 을 열면 이 팀의 자체 SAML ID 공급자를 연결할 수 있습니다. Automation Anywhere의 플랫폼 전체 SSO 변경은 필요하지 않습니다.
팀 관리자만 이 탭을 열 수 있습니다.
헤더 문구는 팀에 하위 도메인이 있는지에 따라 달라집니다.
- 하위 도메인이 있는 경우: 해당 하위 도메인에서 로그인하는 모든 사용자에게 기본 구성이 자동으로 제공됩니다.
- 하위 도메인이 없는 경우: 구성을 자동으로 제공할 수 없습니다 — 구성원은 대신 로그인 URL 로 로그인합니다.
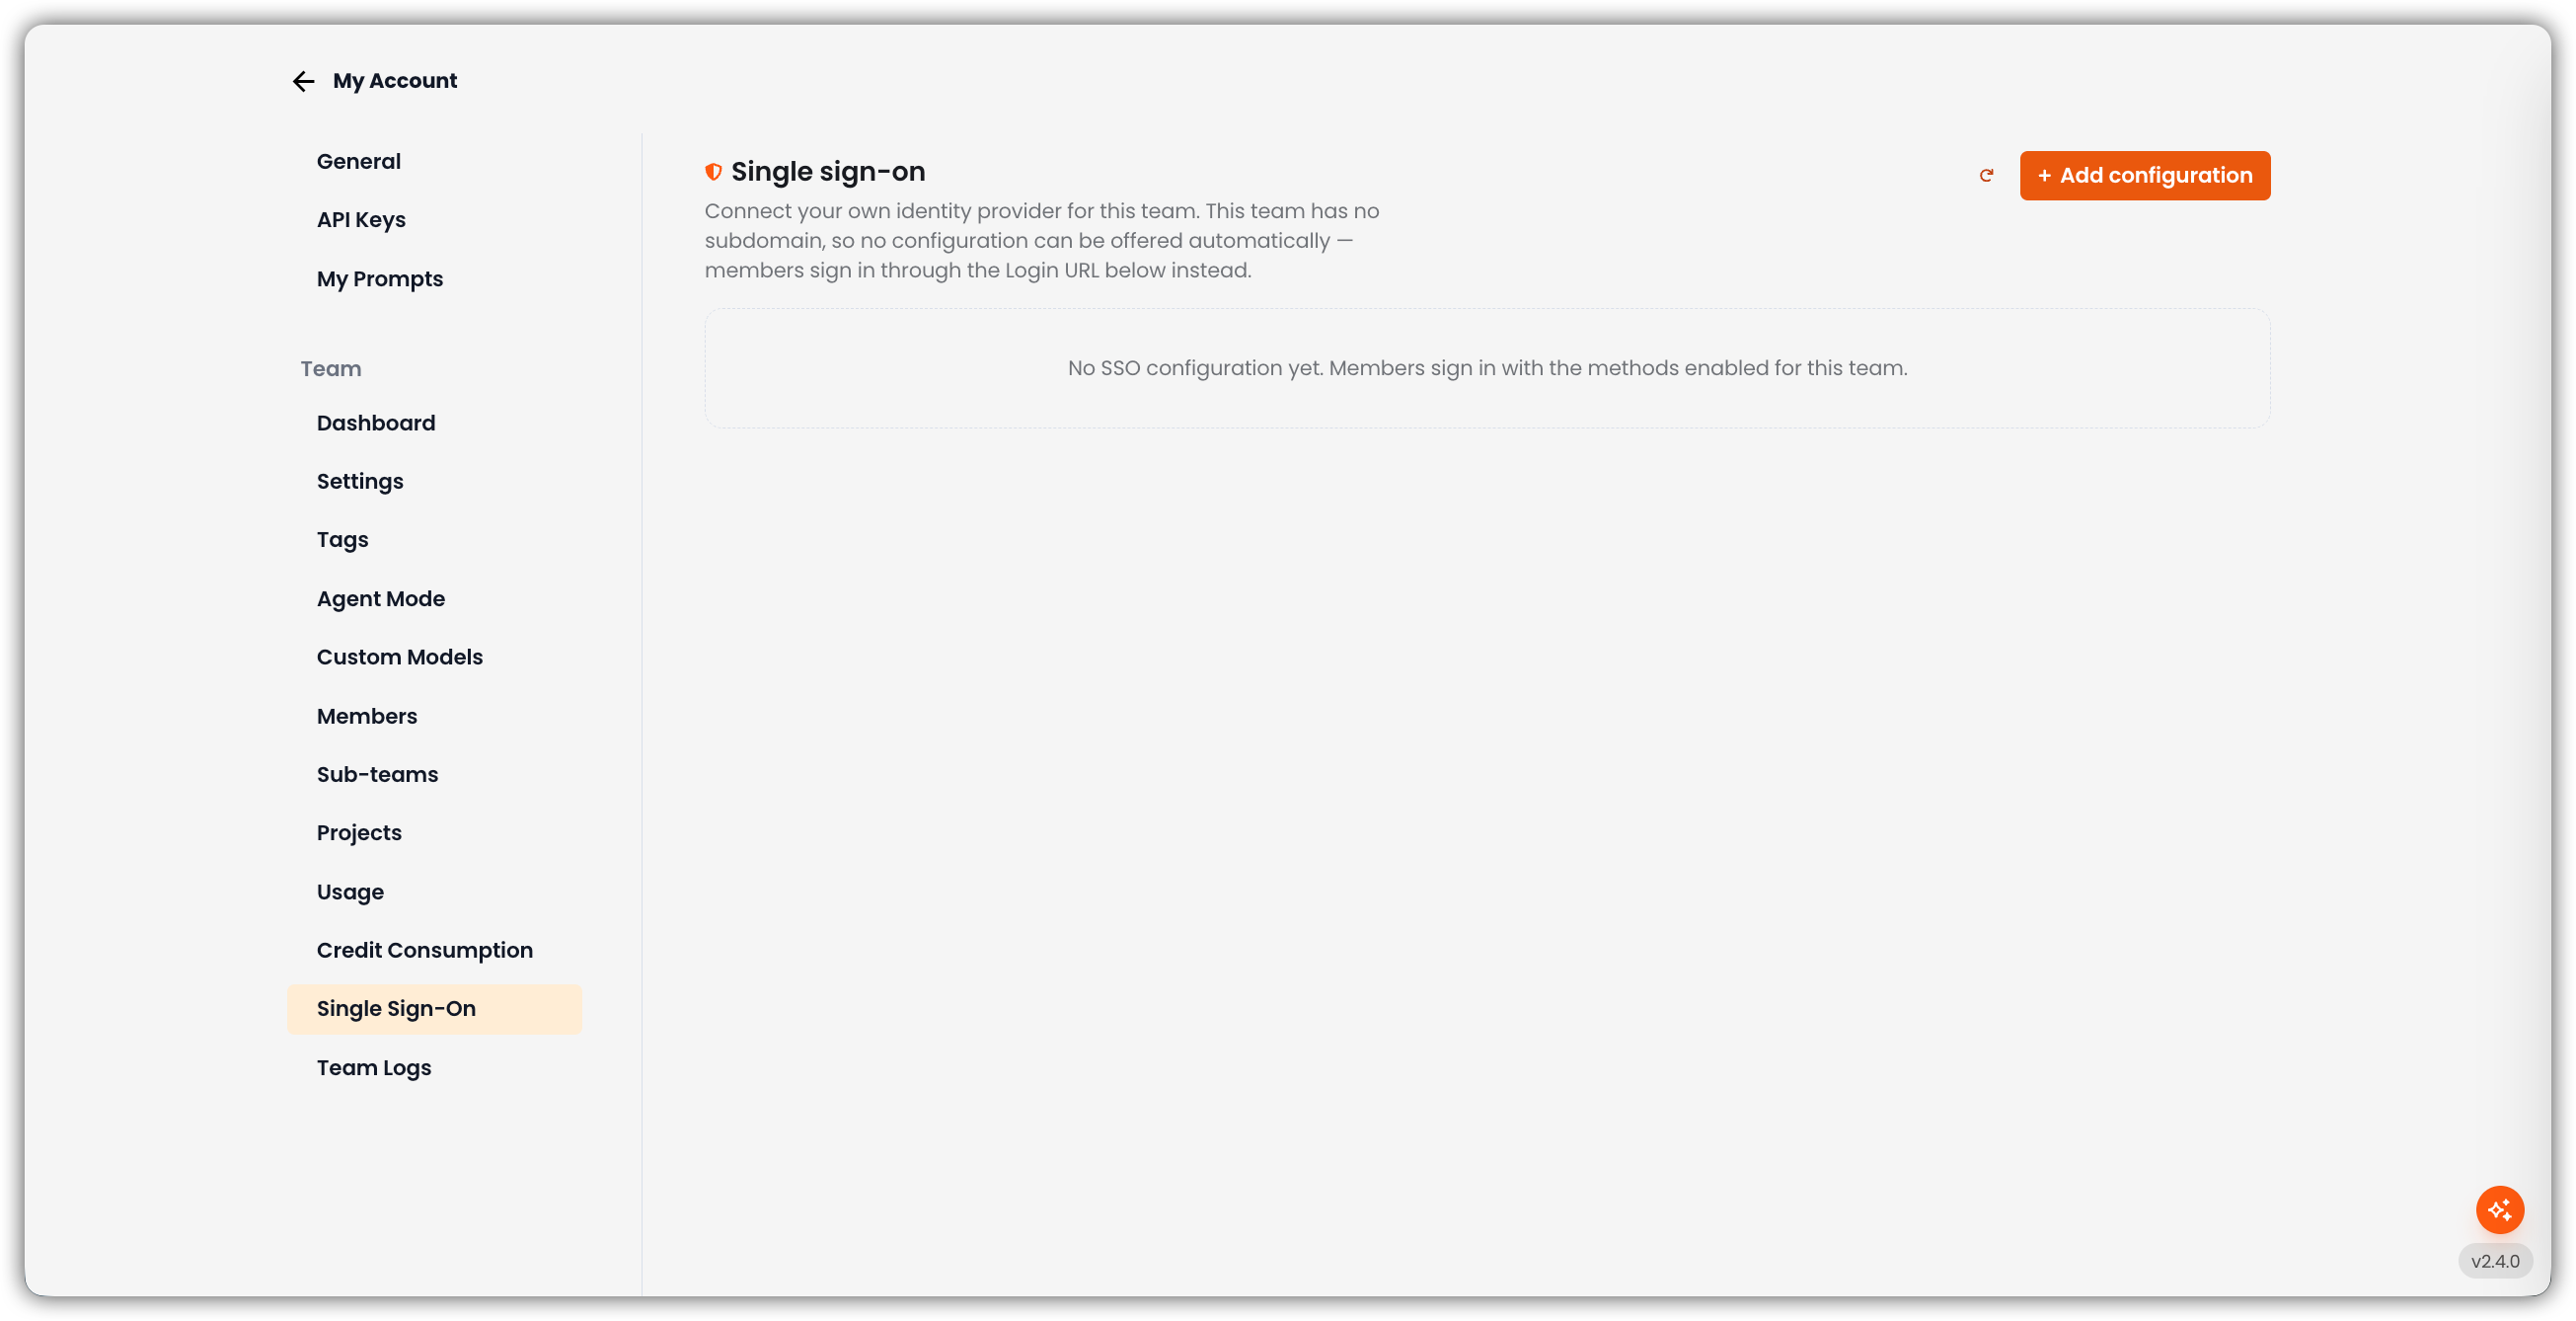
빈 상태
아직 구성이 없으면: 아직 SSO 구성이 없습니다. 구성원은 이 팀에 활성화된 방법으로 로그인합니다.
+ 구성 추가 로 새로 만듭니다. 새로 고치면 목록이 다시 로드됩니다.
팀 SSO와 플랫폼 SSO
| 플랫폼 SSO | 팀 SSO | |
|---|---|---|
| 구성하는 사람 | 일반적으로 슈퍼 관리자 / AA 지원 | 팀 관리자(및 하위 팀의 상위 관리자) |
| 범위 | 조직 / 인스턴스 전반의 패턴 | 한 팀(및 구성원이 해당 팀에 도달하는 방식) |
| 문서 | 싱글 사인온(SSO) | 이 페이지 |
팀 SSO 구성은 앱 전체 SSO 경로와 별도로 저장되므로 플랫폼 공급자와 혼동되지 않습니다.
구성 추가
구성 추가를 클릭합니다
페이지에서 새 SSO 구성 양식이 열립니다.
필드를 입력합니다
필드 설명 이름 로그인 버튼에 표시되는 레이블(예: Acme Okta)메타데이터 URL 선택적 IdP 메타데이터 URL입니다. 구성을 만든 후 메타데이터 XML을 대신 업로드할 수도 있습니다. 팀의 하위 도메인에서 이 구성 제공 팀에 하위 도메인이 있고 메타데이터 URL이 설정된 경우에만 켜집니다. 그렇지 않으면 이 컨트롤은 꺼진 상태로 유지됩니다 — 제공할 위치가 없거나 로그인 버튼이 실패합니다. 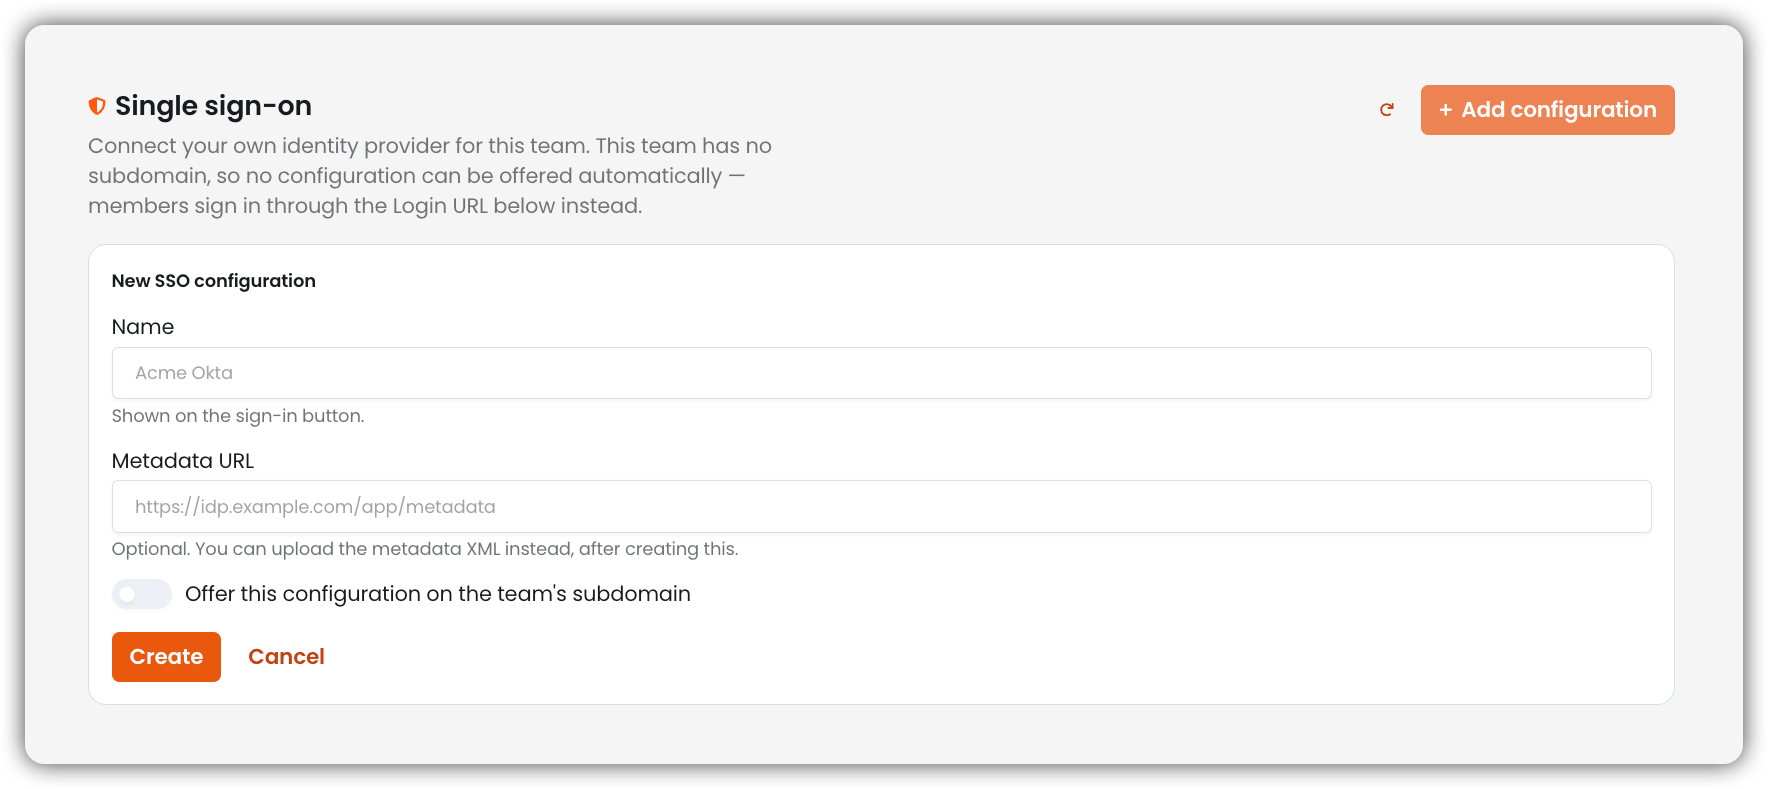
만들기
만들기 를 클릭합니다. 취소 는 저장하지 않고 양식을 닫습니다.
팀당 여러 구성을 유지할 수 있습니다(최대 20 개).
이 팀이 하위 팀이면 상위 팀에서 복사 가 나타납니다. 이는 독립적인 복사본(새 Entity ID 및 ACS URL)을 만듭니다. 누군가 로그인하기 전에 해당 값을 ID 공급자에 등록하세요. 나중에 상위 팀에서 변경해도 복사본에는 적용되지 않습니다.
구성을 만든 후
다음 값을 IdP에 복사합니다.
| 값 | 용도 |
|---|---|
| Entity ID(대상 그룹) | 이 구성의 SAML 대상 그룹 |
| ACS URL(회신 URL) | Assertion Consumer Service / 회신 URL |
| 로그인 URL | 하위 도메인 자동 제공을 사용하지 않을 때 구성원이 SSO를 시작하는 위치 |
각 구성은 자체 ACS URL과 대상 그룹을 가지므로, 동일한 IdP를 가리키는 두 팀이 서로의 어설션을 재생할 수 없습니다.
그런 다음 다음을 수행할 수 있습니다.
- 이름 및 메타데이터 URL 편집
- 메타데이터 XML 업로드(또는 메타데이터 XML 바꾸기)
- 사용 토글
- 이 팀의 하위 도메인에서 사용 으로 기본값 지정(하나를 승격하면 이전 기본값은 강등됨)
- 구성 삭제
카드의 배지에는 기본, 사용 안 함, 메타데이터 없음, IdP에 등록 (상위 팀에서 복사한 후 새 SP를 IdP에 등록할 때까지)이 포함될 수 있습니다.
하위 도메인 동작
| 상황 | 구성원에게 표시되는 내용 |
|---|---|
| 팀에 하위 도메인과 기본 구성이 있음 | 해당 IdP를 하위 도메인에서 자동으로 제공할 수 있습니다 |
| 팀에 하위 도메인이 없음 | 자동 제공 없음 — 구성의 로그인 URL 을 사용합니다 |
| 기본으로 표시되었지만 하위 도메인이 없음 | 기본 제공이 적용되려면 하위 도메인이 필요하다고 카드에 표시됩니다 |
하위 팀의 하위 도메인은 하위 팀에서 관리합니다.
팀 SSO를 관리할 수 있는 사람
| 주체 | 관리 가능 범위 |
|---|---|
| 팀 관리자 | 이 팀의 SSO |
| 상위 팀 관리자 | 이 팀 및 하위 팀의 SSO |
| 슈퍼 관리자 | 모든 팀(관리자 권한으로 작업할 때) |
| 편집자 / 구성원 | 불가 |