टीम SSO
इस टीम का अपना SAML पहचान प्रदाता संलग्न करने के लिए मेरा खाता → सिंगल साइन-ऑन खोलें। आपको Automation Anywhere से पूरे प्लेटफ़ॉर्म में SSO परिवर्तन की आवश्यकता नहीं है।
यह टैब केवल टीम व्यवस्थापक ही खोल सकते हैं।
हेडर टेक्स्ट इस पर निर्भर करता है कि टीम का सबडोमेन है या नहीं:
- सबडोमेन के साथ: उस सबडोमेन पर साइन इन करने वाले किसी भी व्यक्ति को डिफ़ॉल्ट कॉन्फ़िगरेशन स्वतः प्रस्तावित किया जाता है।
- सबडोमेन के बिना: कोई भी कॉन्फ़िगरेशन स्वतः प्रस्तावित नहीं किया जा सकता — सदस्य इसके बजाय लॉगिन URL से साइन इन करते हैं।
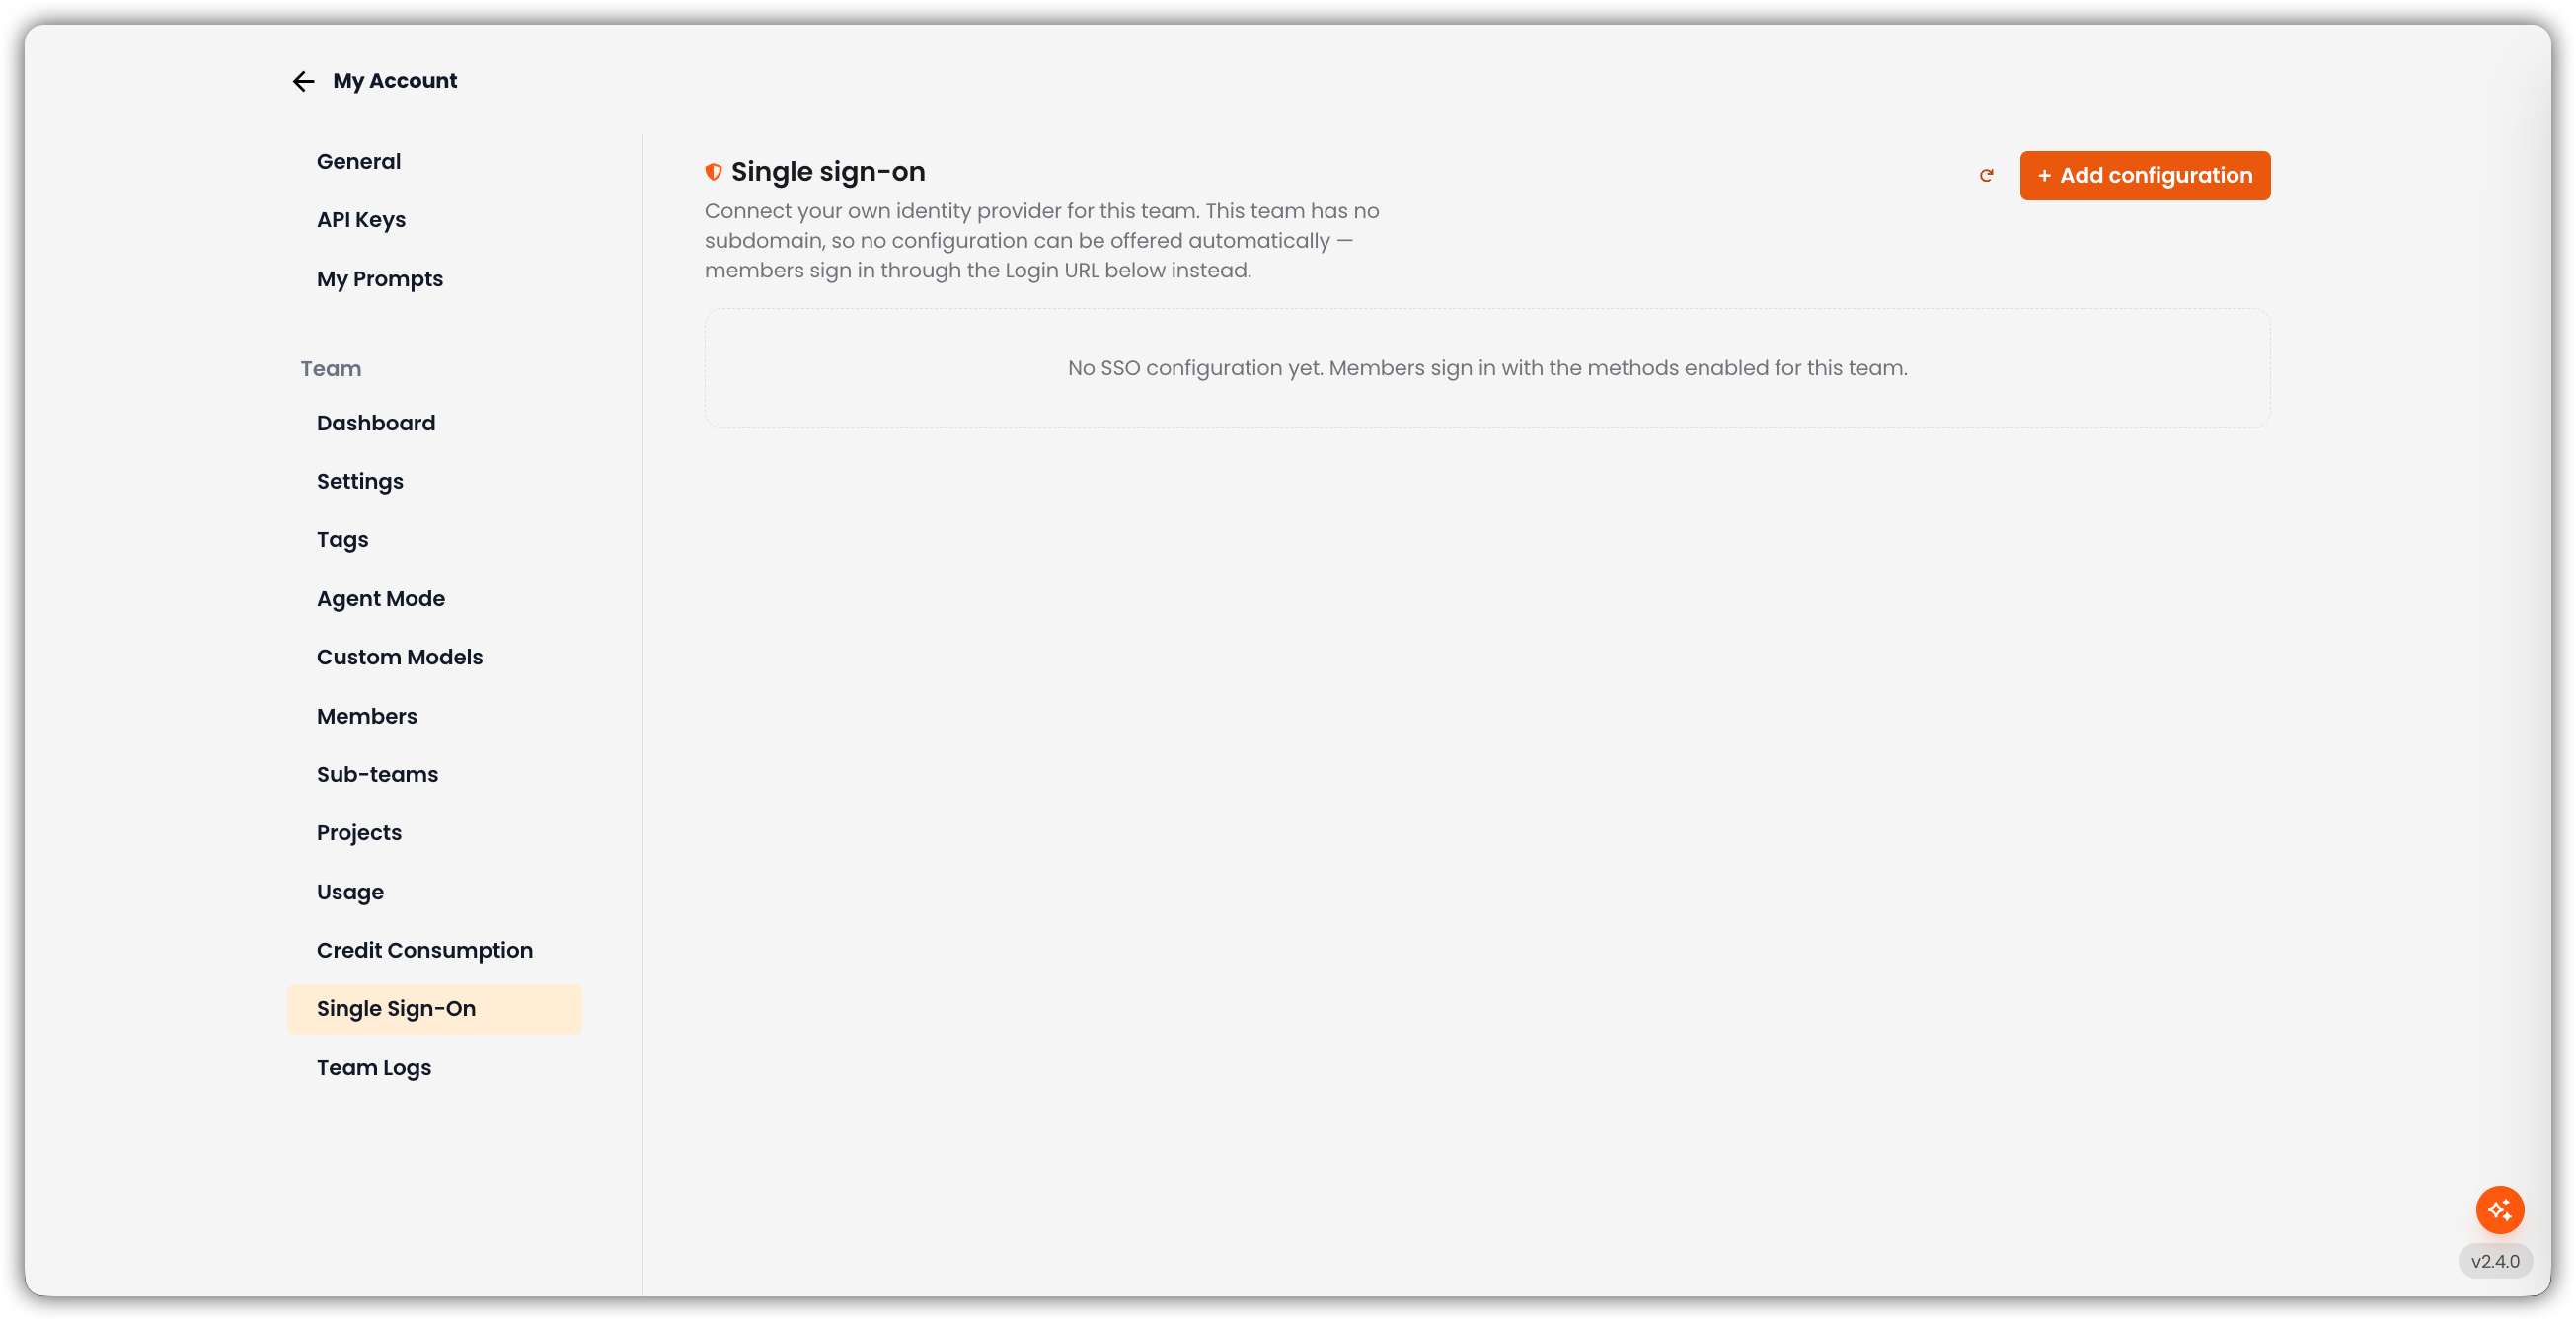
खाली स्थिति
यदि अभी कोई कॉन्फ़िगरेशन नहीं है: अभी कोई SSO कॉन्फ़िगरेशन नहीं। सदस्य इस टीम के लिए सक्षम विधियों से साइन इन करते हैं।
एक बनाने के लिए + कॉन्फ़िगरेशन जोड़ें का उपयोग करें। रीफ़्रेश करने पर सूची दोबारा लोड होती है।
टीम SSO बनाम प्लेटफ़ॉर्म SSO
| प्लेटफ़ॉर्म SSO | टीम SSO | |
|---|---|---|
| कौन कॉन्फ़िगर करता है | आम तौर पर सुपर एडमिन / AA सपोर्ट | टीम व्यवस्थापक (और अधीनस्थों के लिए पैरेंट व्यवस्थापक) |
| दायरा | संगठन / इंस्टेंस-व्यापी पैटर्न | एक टीम (और सदस्य उस टीम तक कैसे पहुँचते हैं) |
| दस्तावेज़ | सिंगल साइन-ऑन (SSO) | यह पृष्ठ |
टीम SSO कॉन्फ़िगरेशन ऐप-व्यापी SSO पथ से अलग रहते हैं ताकि वे प्लेटफ़ॉर्म प्रदाताओं के साथ न मिल जाएँ।
कॉन्फ़िगरेशन जोड़ें
कॉन्फ़िगरेशन जोड़ें पर क्लिक करें
पृष्ठ पर नया SSO कॉन्फ़िगरेशन फ़ॉर्म खुलता है।
फ़ील्ड भरें
फ़ील्ड विवरण नाम साइन-इन बटन पर दिखने वाला लेबल (जैसे Acme Okta)मेटाडेटा URL वैकल्पिक IdP मेटाडेटा URL। कॉन्फ़िगरेशन बनाने के बाद आप इसके बजाय मेटाडेटा XML अपलोड कर सकते हैं। टीम के सबडोमेन पर यह कॉन्फ़िगरेशन प्रस्तावित करें केवल तभी चालू होता है जब टीम का सबडोमेन हो और मेटाडेटा URL सेट हो। अन्यथा नियंत्रण बंद रहता है — इसे प्रस्तावित करने का कोई स्थान नहीं है, या साइन-इन बटन विफल हो जाएगा। 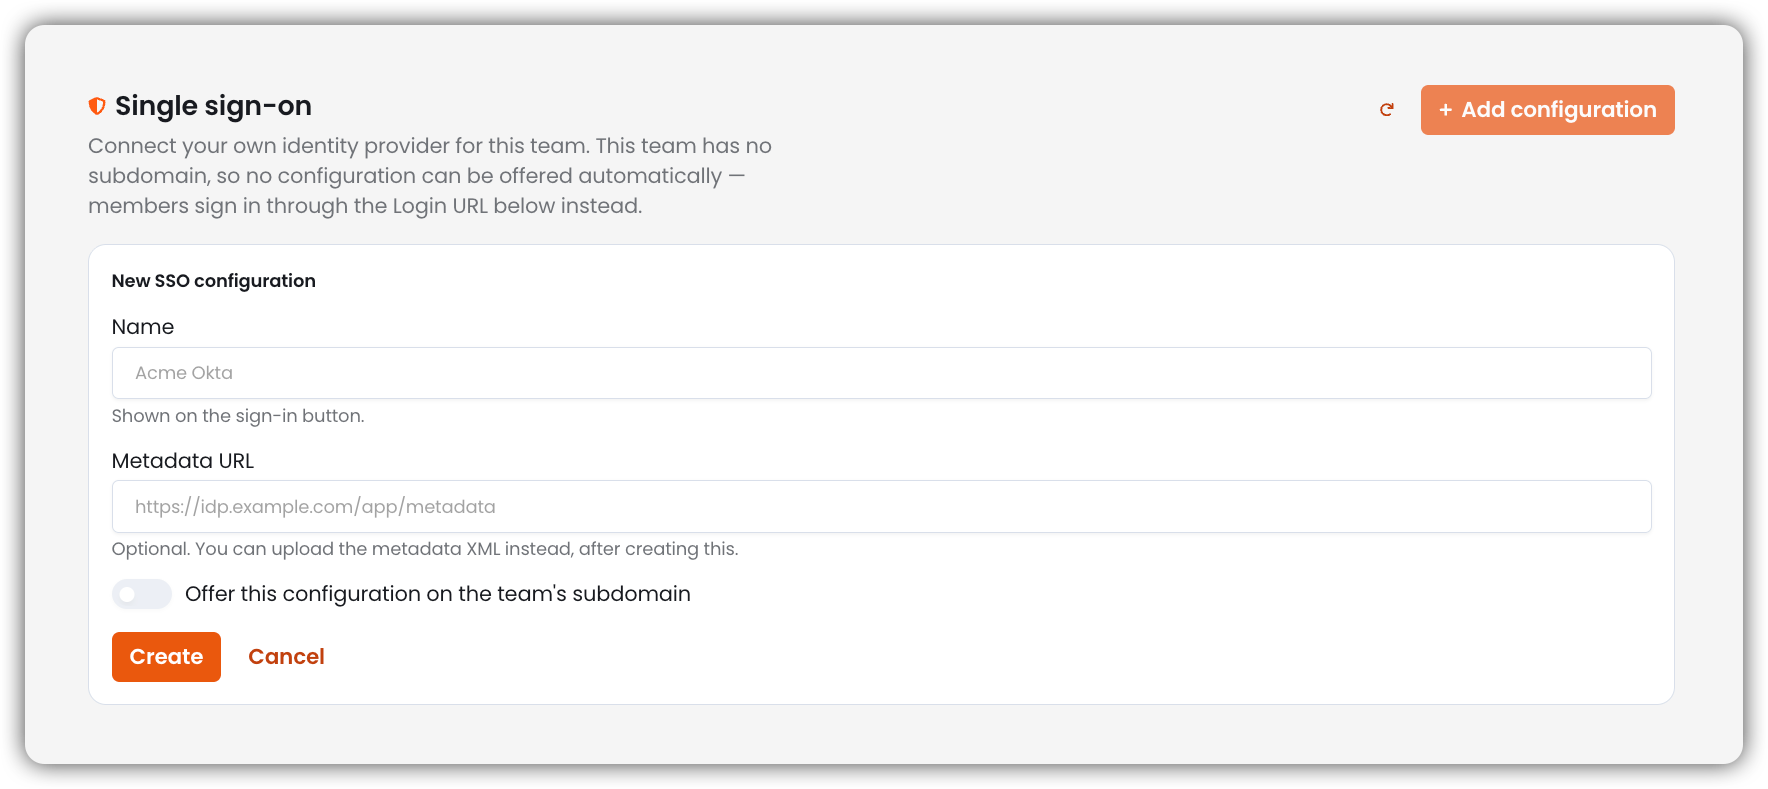
बनाएँ
बनाएँ पर क्लिक करें। रद्द करें बिना सहेजे फ़ॉर्म बंद कर देता है।
आप प्रति टीम कई कॉन्फ़िगरेशन रख सकते हैं (अधिकतम 20)।
यदि यह टीम एक उप-टीम है, तो पैरेंट टीम से कॉपी करें दिखाई देता है। यह एक स्वतंत्र प्रति बनाता है (नया Entity ID और ACS URL)। किसी के साइन इन करने से पहले उन मानों को अपने पहचान प्रदाता में पंजीकृत करें। बाद में पैरेंट पर किए गए परिवर्तन प्रति तक नहीं पहुँचते।
कॉन्फ़िगरेशन बनाने के बाद
इन मानों को अपने IdP में कॉपी करें:
| मान | उपयोग |
|---|---|
| Entity ID (ऑडियंस) | इस कॉन्फ़िगरेशन के लिए SAML ऑडियंस |
| ACS URL (उत्तर URL) | Assertion Consumer Service / उत्तर URL |
| लॉगिन URL | जहाँ सदस्य SSO शुरू करते हैं जब सबडोमेन स्वतः-प्रस्ताव उपयोग में न हो |
प्रत्येक कॉन्फ़िगरेशन को अपना स्वयं का ACS URL और ऑडियंस मिलता है, ताकि एक ही IdP की ओर इशारा करने वाली दो टीमें एक-दूसरे के एसर्शन को दोबारा न चला सकें।
इसके बाद आप यह कर सकते हैं:
- नाम और मेटाडेटा URL संपादित करें
- मेटाडेटा XML अपलोड करें (या मेटाडेटा XML बदलें)
- सक्षम टॉगल करें
- इस टीम के सबडोमेन पर उपयोग करें से इसे डिफ़ॉल्ट बनाएँ (एक को प्रोमोट करने पर पिछला डिफ़ॉल्ट हट जाता है)
- कॉन्फ़िगरेशन हटाएँ
कार्ड पर बैज में डिफ़ॉल्ट, अक्षम, मेटाडेटा अनुपलब्ध और अपने IdP में पंजीकृत करें शामिल हो सकते हैं (पैरेंट से कॉपी करने के बाद, जब तक आप नया SP IdP में पंजीकृत न करें)।
सबडोमेन व्यवहार
| स्थिति | सदस्य क्या देखते हैं |
|---|---|
| टीम का सबडोमेन और डिफ़ॉल्ट कॉन्फ़िगरेशन है | वह IdP सबडोमेन पर स्वतः प्रस्तावित किया जा सकता है |
| टीम का सबडोमेन नहीं है | कोई स्वतः प्रस्ताव नहीं — कॉन्फ़िगरेशन के लॉगिन URL का उपयोग करें |
| डिफ़ॉल्ट चिह्नित लेकिन सबडोमेन नहीं | कार्ड बताता है कि डिफ़ॉल्ट प्रस्ताव प्रभावी होने के लिए सबडोमेन आवश्यक है |
चाइल्ड टीमों के सबडोमेन उप-टीमें से प्रबंधित किए जाते हैं।
टीम SSO कौन प्रबंधित कर सकता है
| कर्ता | प्रबंधित कर सकता है |
|---|---|
| टीम व्यवस्थापक | इस टीम का SSO |
| पैरेंट टीम व्यवस्थापक | इस टीम और अधीनस्थ टीमों का SSO |
| सुपर एडमिन | सभी टीमें (जब व्यवस्थापक अधिकार के साथ कार्य कर रहा हो) |
| संपादक / सदस्य | नहीं |
संबंधित
- उप-टीमें
- टीम सेटिंग्स (केवल-SSO लॉगिन और डोमेन स्वतः-जोड़)
- प्लेटफ़ॉर्म SSO